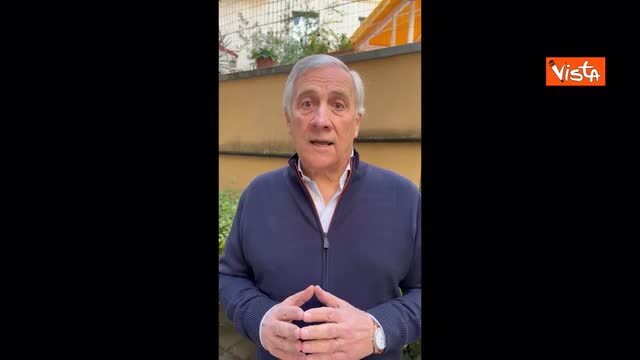
Il ministro degli Esteri Antonio Tajani ha denunciato che gruppi di hacker filorussi hanno pubblicato sul dark web i suoi dati personali e hanno avanzato richieste di pagamento legate a informazioni su di lui e sui suoi familiari. Il ministro ha dichiarato di non voler essere intimidito e ha ribadito il sostegno dell'Italia alla libertà dell'Ucraina, aggiungendo che il Paese non arretrerà davanti a pressioni di questo tipo.
Secondo quanto riferito, a condurre la campagna è il gruppo noto come «Noname057(16)», che da oltre due settimane diffonde materiale e avanza richieste economiche. Tra i bersagli, oltre al ministro, risultano anche il procuratore capo di Roma Francesco Lo Voi e il capo della Polizia postale Ivano Gabrielli. La Procura di Roma ha aperto un fascicolo per approfondire la vicenda, che al momento è coperta dal lavoro degli inquirenti e non ha ancora portato a conclusioni ufficiali sull'identità degli autori.
Tajani ha spiegato che anche i suoi familiari sono stati presi di mira e che, secondo quanto riportato, sarebbe stato offerto un compenso in cambio di dettagli su di loro. Il ministro collega gli attacchi alla linea del governo italiano sul conflitto in Ucraina, sostenendo che la pressione mira a scoraggiare il sostegno di Roma a Kiev. Ha inoltre ipotizzato che le azioni possano rappresentare una risposta ai passi compiuti dal ministero per rafforzare la sicurezza cibernetica: il 1° gennaio la Farnesina ha istituito una direzione cyber, struttura dedicata alla protezione delle proprie reti e delle informazioni sensibili.
Un secondo resoconto riferisce che gli hacker avrebbero messo una vera e propria taglia sul ministro e sui suoi familiari. Gli investigatori non hanno al momento confermato l'intenzione intimidatoria attribuita da Tajani agli autori, che resta quindi una lettura del ministro e non un dato accertato. Tajani ha spiegato che l'Italia si sta coordinando con gli alleati per rispondere alla minaccia, senza indicare ulteriori misure operative.
Il caso si inserisce in un quadro più ampio di attacchi informatici contro istituzioni e servizi pubblici. Gli attacchi ransomware ai danni degli ospedali possono interrompere le cure e la gestione degli appuntamenti, con ricadute immediate sui pazienti. Un esempio citato è quello contro Change Healthcare, nel febbraio 2024, che ha colpito strutture sanitarie statunitensi: il 74% degli ospedali intervistati ha segnalato effetti sull'assistenza ai pazienti e il 94% effetti finanziari.
Anche il settore della distribuzione non è stato risparmiato. Nel 2025 i britannici Marks & Spencer e Co-op sono stati colpiti da attacchi che hanno messo in difficoltà le loro attività. Gli esperti ricordano inoltre che la cyberspionage prende di mira ministeri, apparati della difesa e infrastrutture critiche, e che l'attribuzione degli attacchi legati a Stati resta complessa e spesso incerta, perché le tracce digitali possono essere mascherate o deviate.
La portata che possono avere violazioni di questo tipo è dimostrata dal caso dell'Office of Personnel Management statunitense: nel 2015 la violazione dei suoi sistemi espose i dati di circa 21,5 milioni di persone. Un precedente che, secondo gli osservatori, mostra come la sicurezza delle banche dati pubbliche sia un tema che riguarda direttamente i funzionari e i cittadini che vi sono registrati.
8